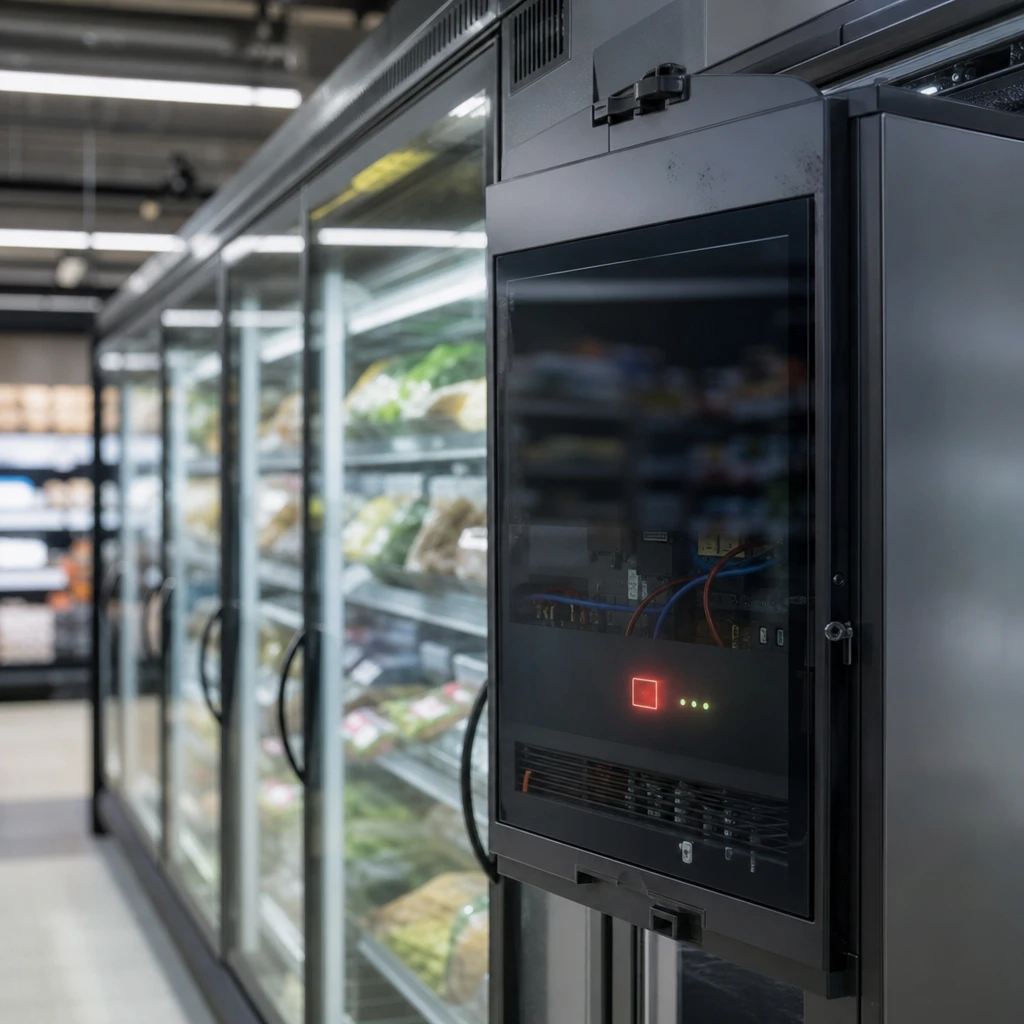
La grande distribution française se retrouve confrontée à une vague de cyberattaques d’une ampleur inédite. Plusieurs enseignes majeures telles que Leclerc, Intermarché et Super U ont vu leurs installations frigorifiques perturbées le 12 octobre 2026. Ces attaques informatiques ont paralysé des centaines de supermarchés en France, compromettant la conservation des stocks alimentaires et soulevant des interrogations sur la sécurité des équipements connectés utilisés par le secteur.
Les faits : une attaque coordonnée de grande ampleur
En début de semaine, environ 300 magasins Intermarché et Netto, ainsi qu’une centaine de points de vente Super U ou Système U, ont été affectés par une série de cyberattaques visant principalement leurs meubles réfrigérés. D’autres distributeurs, parmi lesquels E.Leclerc et Monoprix, ont également signalé des incidents similaires. Les pirates informatiques ont ciblé les systèmes de régulation frigorifique conçus par le fabricant danois Danfoss, en modifiant à distance les réglages de température.
Ces actions malveillantes ont eu pour conséquence directe la destruction d’importantes quantités de denrées alimentaires. Selon plusieurs sources du secteur, les dégâts matériels et financiers se chiffrent déjà à plusieurs millions d’euros. La crise s’étend à tous types de surfaces commerciales, des hypermarchés aux supérettes, révélant la vulnérabilité généralisée des réseaux de froid numérique employés par la grande distribution.
Formule 1 : Max Verstappen domine un Grand Prix de Singapour mouvementé
Les enseignes touchées par la cyberattaque
L’attaque n’a pas épargné les principaux réseaux français, qui gèrent ensemble une part considérable du marché alimentaire hexagonal. Leclerc, Intermarché, Super U, mais aussi Système U et Monoprix figurent parmi les groupes ayant rapporté des dysfonctionnements importants dans le fonctionnement de leurs chambres froides automatisées. Carrefour a également été cité dans les premiers bilans.
Les conséquences immédiates concernent non seulement l’approvisionnement en produits frais, mais aussi la gestion logistique complexe sur l’ensemble du territoire. De nombreux magasins ont dû jeter des stocks entiers dont la chaîne du froid avait été compromise. Un plan de réaction rapide a aussitôt été déployé afin de limiter la propagation des pertes.
Ferran Torres, une intégration remarquée au PSG malgré des hauts et des bas
- Leclerc
- Intermarché et Netto
- Système U / Super U
- Monoprix
- Carrefour
Cette liste illustre l’ampleur de l’événement et la diversité des acteurs impliqués. Elle montre aussi la difficulté croissante à protéger des infrastructures critiques face à des cybercriminels toujours plus inventifs.
Une partie des installations visées, selon le constructeur Danfoss, concernerait des équipements jugés obsolètes. Leur sécurité informatique se révèle donc insuffisante face à des techniques d’intrusion de plus en plus sophistiquées.
Origine et mode opératoire de la cyberattaque
Les premières investigations indiquent que les hackers ont exploité des failles dans les contrôleurs numériques pilotant la température des espaces de stockage réfrigérés. À distance, ils sont parvenus à modifier les seuils de consigne thermique, rendant impossible la préservation des aliments stockés. Cette manipulation directe a entraîné la mise hors service de dispositifs entiers sans intervention humaine locale.
Danfoss, le fabricant des équipements visés, assure que la plupart des appareils concernés relèvent d’anciennes générations. L’exploitation de ces vulnérabilités met en lumière la nécessité d’un renouvellement technologique accéléré, mais aussi d’une politique de mise à jour régulière des logiciels de contrôle industriel.
| Type d’équipement | Niveau d’obsolescence | Risques identifiés |
|---|---|---|
| Contrôleur frigorifique Danfoss (ancienne génération) | Élevé | Failles de sécurité, absence de chiffrement |
| Systèmes récents avec mises à jour | Faible | Protection renforcée, maintenance continue |
Ce tableau met en relief la relation entre vieillissement du matériel et augmentation du risque cyber. Il souligne les priorités futures en matière de cybersécurité industrielle.
Les opérateurs des chaînes logistiques ont immédiatement mobilisé leurs équipes, notamment les frigoristes, afin de restaurer le fonctionnement normal des installations dès la détection des anomalies.
Réactions et mesures de protection renforcées
Face à l’ampleur des dégâts, les responsables de chaque enseigne travaillent en lien étroit avec l’Agence nationale de sécurité des systèmes d’information (ANSSI) et les autorités compétentes. Le Premier ministre Sébastien Lecornu a missionné les services spécialisés pour suivre le dossier et coordonner la réponse à ce type de menace émergente.
Les efforts portent désormais sur la sécurisation des systèmes existants, la formation renforcée du personnel et la migration accélérée vers des dispositifs connectés plus résistants aux intrusions informatiques. Une revue exhaustive des équipements potentiellement exploitables figure désormais au programme des semaines à venir pour l’ensemble du secteur.
- Mise à jour systématique des firmwares d’installations frigorifiques
- Audit de vulnérabilité sur les équipements de production
- Plan de remplacement progressif des appareils obsolètes
- Formation du personnel à la surveillance des alertes de sécurité
Ce dispositif vise à anticiper une éventuelle réplique ou à limiter les chances d’une nouvelle intrusion à court terme. Les opérateurs mettent aussi en place des protocoles de surveillance renforcés via des outils de monitoring temps réel.
De nombreux intervenants s’accordent à déclarer que l’intensification des attaques contre des infrastructures industrielles connectées devrait entraîner une transformation durable des pratiques de sécurité dans la grande distribution.
Quels types de magasins ont été touchés par la cyberattaque de systèmes frigorifiques ?
- Grandes surfaces (hypermarchés, supermarchés)
- Magasins de proximité ou supérettes
- Points de vente franchisés intégrés aux réseaux de distribution
Comment la cyberattaque a-t-elle été réalisée ?
- Exploitation de logiciel non mis à jour ou matériel obsolète
- Manipulation à distance des paramètres thermiques
- Altération de la chaîne du froid jusqu’à destruction des produits concernés
Quelles conséquences pour les consommateurs et le secteur ?
| Conséquence | Impact estimé |
|---|---|
| Pénurie temporaire de certains produits frais | Oui, dans les jours suivant l’incident |
| Perturbation de la chaîne logistique | Significative dans les enseignes touchées |
| Risque sanitaire pour le public | Limité grâce au retrait des produits compromis |
Quelles solutions sont envisagées pour renforcer la sécurité des installations ?
- Mise à niveau des logiciels et firmwares
- Renforcement de la protection réseau des équipements sensibles
- Formation accrue du personnel technique
- Collaboration étroite avec les agences nationales dédiées à la cybersécurité
Sources
- https://www.bfmtv.com/economie/consommation/la-temperature-est-montee-jusqu-a-50-degres-une-cyberattaque-contre-les-systemes-frigorifiques-provoque-la-destruction-de-produits-frais-dans-des-centaines-d-intermarche-et-de-super-u_AN-202610120327.html
- https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/des-magasins-systeme-u-et-intermarche-touches-par-une-cyberattaque-contre-leurs-installations-frigorifiques_8233720.html
- https://www.ouest-france.fr/societe/cyberattaque/une-cyberattaque-touche-les-systemes-frigorifiques-de-magasins-super-u-intermarche-et-leclerc-57838856-c61e-11f1-92e9-819eb738846b
- https://www.ledauphine.com/faits-divers-justice/2026/10/12/leclerc-intermarche-u-les-frigos-des-enseignes-de-la-grande-distribution-vises-par-une-cyberattaque

- Revalorisation des retraites Agirc-Arrco : ce qui attend les 14 millions de bénéficiaires - octobre 13, 2026
- Cyberattaque : les systèmes frigorifiques de Leclerc, Intermarché et Super U pris pour cible - octobre 13, 2026
- Hausse du gaz : une nouvelle augmentation marquée attendue pour novembre - octobre 12, 2026